VPN(远程访问服务) 网络安全与远程连接的基石
在当今数字化办公与分布式团队日益普及的环境下,远程访问内部网络资源已成为企业和个人的刚性需求。VPN(虚拟专用网络)作为实现安全远程访问的核心技术,发挥着不可替代的作用。本文将围绕VPN远程访问服务,从技术原理、应用场景、关键实现以及网络技术服务实践等角度展开论述。
一、什么是VPN远程访问服务?
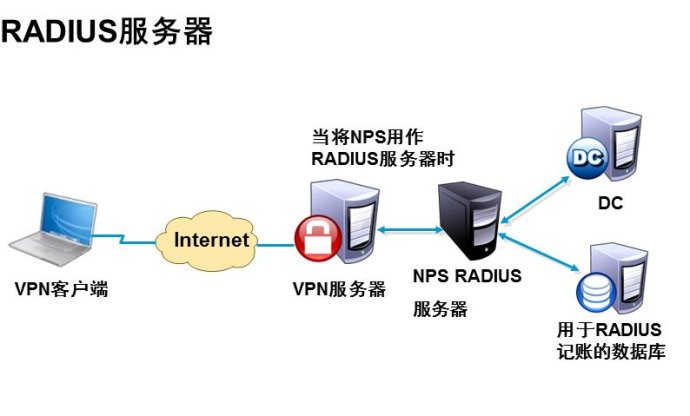
VPN(Virtual Private Network,虚拟专用网络)通过公共网络(如互联网)建立一条加密的、专用的逻辑隧道,将远程用户或分支机构安全地接入到企业内网。其中,远程访问VPN(Remote Access VPN)是专门为移动办公人员、居家办公者或差旅员工提供的接入方式。用户只需在终端设备上安装VPN客户端或使用浏览器即可连接到企业VPN网关,进而访问内部服务器、数据库、文件共享等资源。
二、VPN远程访问的核心技术
VPN远程访问主要依赖以下关键技术实现安全通信:
1. 隧道协议:常见的有IPsec、SSL/TLS、L2TP、PPTP(已过时)。其中,SSL VPN和IPsec VPN是目前主流方案。- SSL VPN:基于HTTPS,无需安装专用客户端,通过浏览器即可访问,适合合作伙伴或临时用户。- IPsec VPN:通常需要在终端安装客户端,提供更强的网络层安全,适合员工长期远程接入。
2. 加密与认证:采用AES、3DES等加密算法保证数据机密性,通过数字证书、双因素认证、RADIUS/LDAP集成等实现用户身份验证。
3. 网络地址转换(NAT)穿透:解决远程用户位于NAT设备后产生的连接问题。
4G/5G、公共Wi-Fi等任意网络环境下,VPN隧道都能保持稳定。
三、典型应用场景
- 企业远程办公:员工在家或出差时安全访问OA、ERP、CRM等内部系统。
- IT运维管理:网络管理员通过VPN远程登录服务器、网络设备进行维护。
- 分支机构互联:虽然更适合Site-to-Site VPN,但远程访问VPN可作为补充。
- 校企合作与科研:外部研究人员通过VPN访问校内数据库或实验环境。
四、网络技术服务中的VPN实现实践——以火龙果软件工程为例
火龙果软件工程作为专业的网络技术服务提供商,在VPN远程访问方案的规划、部署与运维方面积累了丰富经验。其服务通常包含以下环节:
- 需求分析与方案设计:评估用户规模、并发数、访问资源类型,选择SSL VPN或IPsec VPN,设计冗余与负载均衡架构。
- 设备选型与部署:选用华为、H3C、Cisco、深信服等主流VPN网关,或基于开源方案(如OpenVPN、WireGuard)搭建。
- 安全策略配置:配置防火墙规则、用户权限分级、访问控制列表(ACL)、会话超时、日志审计等。
- 高可用与性能优化:部署双机热备、链路聚合,调整加密套件与MTU,确保远程访问稳定流畅。
- 运维支持与培训:提供7x24监控、故障排查、客户端升级以及最终用户使用培训。
通过上述技术服务,火龙果软件工程帮助客户构建安全、高效、易管理的远程访问体系,兼顾用户体验与网络安全合规要求。
五、VPN远程访问面临的挑战与趋势
随着零信任安全模型的兴起,传统VPN“一次认证,全网访问”的粗放模式受到挑战。越来越多的企业开始采用ZTNA(零信任网络访问)作为VPN的补充或替代。VPN在成本、成熟度、兼容性方面仍有优势。VPN将与零信任、SASE(安全访问服务边缘)深度融合,实现更细粒度的动态访问控制。
WireGuard等新一代VPN协议以其简洁、高性能的特点受到广泛关注,有望在远程访问场景中进一步普及。
六、
VPN远程访问服务是网络技术服务中的重要组成部分,它打破了地理限制,保障了数据传输的安全。选择合适的VPN方案并依托专业的网络技术服务团队(如火龙果软件工程)进行部署与维护,能够显著提升远程办公效率并降低安全风险。随着技术演进,VPN仍将在混合办公时代扮演关键角色,同时也需积极拥抱零信任等新理念,构建更稳健的远程访问体系。
如若转载,请注明出处:http://www.mfpcx.com/product/52.html
更新时间:2026-10-11 05:09:49